WordPressのお問い合わせフォームに届く営業メールとスパム、放置していませんか? 相手の狙いと、裏で動いている仕組み
結論から。 WordPress のお問い合わせフォームに届く営業メールやスパムは、ただの迷惑ではありません。中には、あなたのフォームの自動返信を使って他人に迷惑メールを送らせたり、フォームの弱点を探ったりしているものが混ざっています。放置すると、あなたのドメインからのメールが相手に届かなくなるなど、本業にも影響が出ることがあります。送ってくる相手のほとんどは人ではなく、サイトを自動で巡回するプログラムです。
「毎日のように届くけど、営業だし無視すればいいか」と思っている方は多いと思います。この記事では、相手が何をしようとしているのか、どんな仕組みで送ってきているのかを、できるだけ専門用語を使わずに解説します。
どんなメールが届いている?
お問い合わせフォームに届く迷惑なメールは、だいたい次の5つに分けられます。
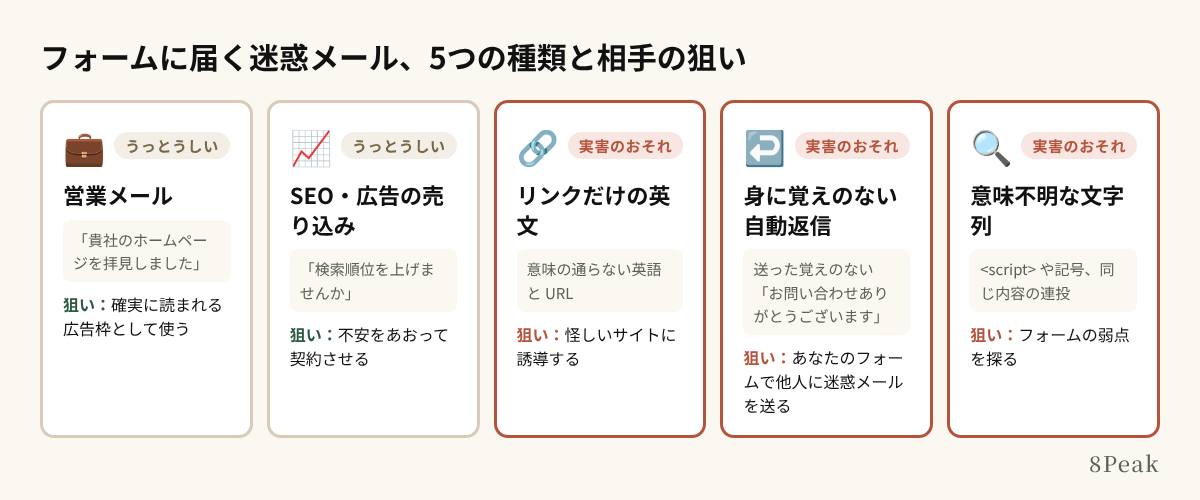
| 種類 | よくある文面 | 相手の狙い |
|---|---|---|
| 営業メール | 「貴社のホームページを拝見しました。弊社のサービスで…」 | 自社の商品やサービスを売り込む |
| SEO・広告の売り込み | 「検索順位を上げませんか」「御社サイトに不具合があります」 | 不安をあおって契約させる |
| リンクだけの英文 | 意味の通らない英語と、URL がいくつか | リンクを踏ませる。怪しいサイトへの誘導 |
| 自分あての「確認メール」が届く | 送った覚えのない問い合わせの自動返信 | あなたのフォームを使って、他人に迷惑メールを送る |
| 意味不明な文字列 | <script> や記号の羅列、同じ内容の連投 |
フォームの弱点を探る |
上の2つは「うっとうしい」で済むことが多いのですが、下の3つは、放置するとあなたのサイトやメールに実害が出るおそれがあります。
相手は何をしようとしているのか
営業メール:あなたのフォームは「無料の広告枠」
フォームから届く営業メールの多くは、「フォーム営業」と呼ばれる手法です。企業のサイトのお問い合わせフォームに、売り込みの文面を次々と送っていきます。
メールアドレスに直接送るとすぐ迷惑メールに振り分けられますが、お問い合わせフォームから送ると、受け取る側は「お客さんかもしれない」と思って必ず目を通します。送る側から見ると、確実に読んでもらえる無料の広告枠というわけです。
フォーム営業を代行する業者や、何千件ものフォームに自動で送るツールもあります。あなたのところに届く営業メールは、1件1件手で書かれたものではないことがほとんどです。
リンクつきのスパム:踏ませたい
英語や不自然な日本語の文面に、URL がいくつか入っているメールです。目的はリンクを踏ませることで、その先は偽のログイン画面(フィッシング)や、ウイルスを仕込んだページのことがあります。
「ホームページに不具合があります。こちらで確認してください」のように、サイトの持ち主が思わず開きたくなる文面にしてあることもあります。
自動返信を悪用する:あなたのサーバーから迷惑メールを送らせる
いちばん気づきにくく、いちばん実害が大きいのがこれです。
Contact Form 7 などのフォームには、送ってくれた人に「お問い合わせありがとうございます」と自動で返信する機能があります。この自動返信には、入力された名前や本文が入ることが多いです。
ここを悪用すると、こんなことができてしまいます。
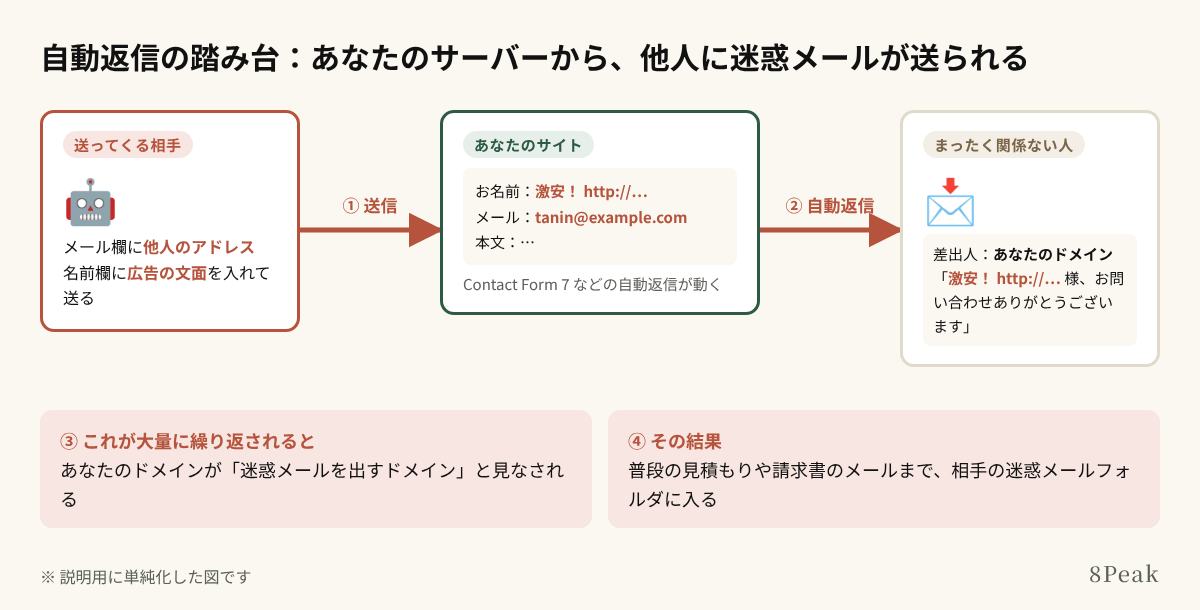
- 相手は、メールアドレス欄にまったく関係のない他人のアドレスを入れる
- 名前欄や本文に、広告や怪しいリンクを入れる
- 送信すると、あなたのサーバーから、その他人に向けて「お問い合わせありがとうございます。○○(広告の文面)」という自動返信が届く
受け取った人から見ると、あなたのドメインから迷惑メールが届いたことになります。これが大量に繰り返されると、メールの世界で「迷惑メールを出すドメイン」という評判がついてしまいます。
その結果、あなたが普段お客さんに送る見積もりや請求書のメールまで、相手の迷惑メールフォルダに入るようになります。サーバー会社から「迷惑メールを送信している」と警告が来たり、メール送信を止められたりすることもあります。
「送った覚えのない問い合わせの確認メールが、自分のアドレスに届いた」という経験があれば、それはこの手口のテストかもしれません。
意味不明な文字列:フォームの弱点探し
入力欄に <script> のようなプログラムの断片や、記号の羅列が入っているメールは、フォームに弱点がないかを試していることがあります。
古いフォームのプラグインや、自作のフォームには、入力された文字をそのまま扱ってしまう穴があることがあります。そこを突くと、サイトを書き換えたり、データベースの中身を抜き出したりできてしまいます。相手は、いろいろな文字を送ってみて、サイトの反応を見ています。
同じ内容が短時間に何十件も届く場合は、サーバーに負荷をかけている、あるいは手当たり次第に試しているサインです。
どんな仕組みで送ってきているのか
送ってくる相手のほとんどは、人ではなく**ボット(自動で動くプログラム)**です。
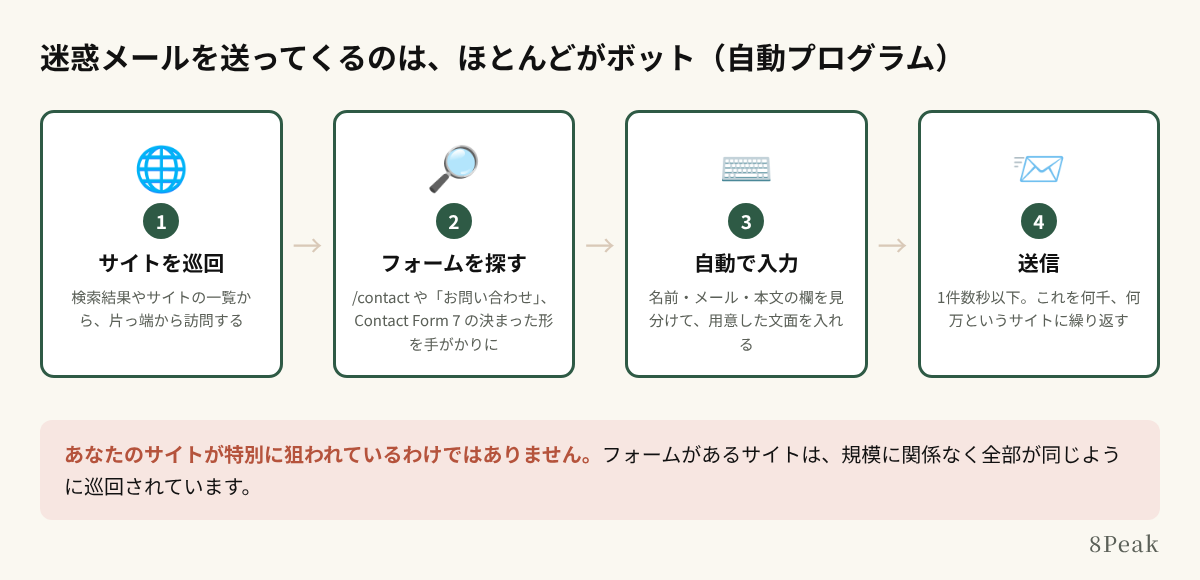
- サイトを巡回する。 ボットは、検索エンジンや公開されているサイトの一覧をもとに、世界中のサイトを片っ端から訪問します
- フォームを見つける。
/contactや/inquiryのような URL、「お問い合わせ」という文字、Contact Form 7 などの決まった HTML の形を手がかりに、フォームのあるページを探します。WordPress の定番プラグインは形が決まっているので、見つけやすいのです - 入力欄を自動で埋める。 「名前」「メール」「本文」などの欄を見分けて、用意しておいた文面を入れます
- 送信する。 1件にかかる時間は数秒以下です。これを何千、何万というサイトに対して繰り返します
つまり、あなたのサイトが特別に狙われているわけではありません。フォームがあるサイトは、すべて同じように巡回されています。 「うちは小さな会社だから大丈夫」は通用しません。
「reCAPTCHA を入れたのに減らない」のはなぜ?
reCAPTCHA は、ボットかどうかを Google が判定してくれる仕組みで、とても有効です。それでも迷惑メールがゼロにならないのには理由があります。
- 人が手で送っている。 フォーム営業の一部や、安い人件費で人を雇って送らせているものは、本物の人なので reCAPTCHA では止まりません
- 設定がゆるい。 reCAPTCHA v3 は「どれくらいボットっぽいか」を点数で返すだけで、どこで線を引くかはサイト側の設定次第です
- すり抜ける技術がある。 ボット側も進化していて、人の操作をまねるものも出てきています
reCAPTCHA は「入れたら終わり」ではなく、いくつかある対策のうちの1つ、と考えるのが現実的です。
放置すると、何が起きる?
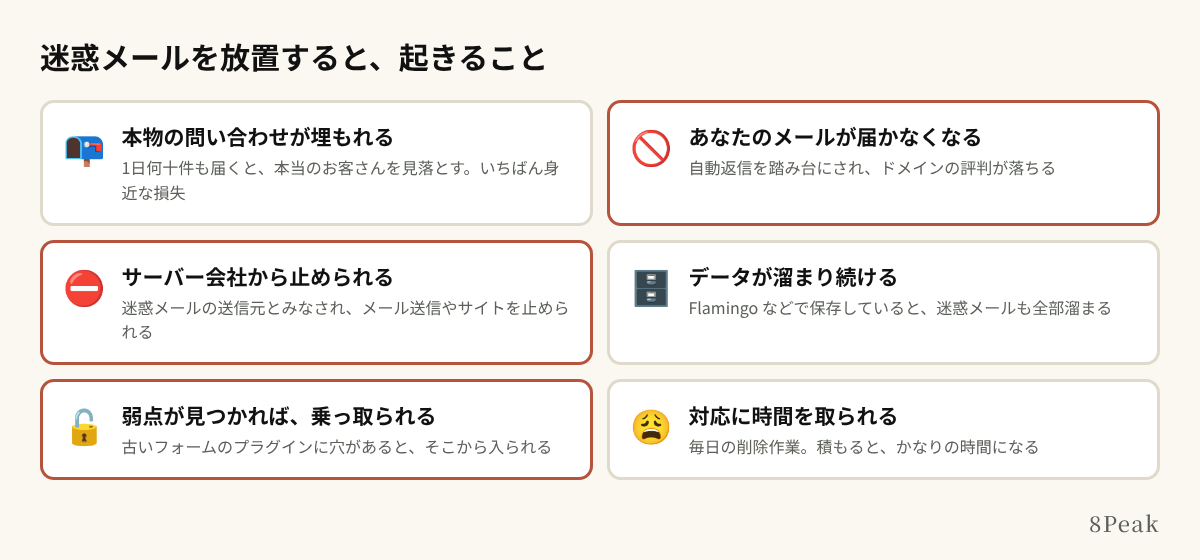
- 本物の問い合わせが埋もれる。 1日に何十件も迷惑メールが届くと、本当のお客さんからの問い合わせを見落とします。いちばん身近で、いちばん痛い損失です
- あなたのメールが届かなくなる。 自動返信を踏み台にされると、ドメインの評判が落ち、普段のメールまで迷惑メール扱いされます
- サーバー会社から止められる。 迷惑メールの送信元とみなされると、メール送信やサイトそのものを止められることがあります
- データが溜まり続ける。 問い合わせ内容をデータベースに保存するプラグイン(Flamingo など)を使っていると、迷惑メールも全部溜まっていきます。サイトが重くなったり、バックアップが大きくなったりします
- 弱点が見つかれば、サイトが乗っ取られる。 古いフォームのプラグインに穴があれば、そこから入られることがあります
よくある「自己流の対策」の落とし穴
迷惑メールに困ると、つい手早くできる対策に飛びつきたくなります。でも、やり方によっては逆効果になることもあります。
| よくある対策 | 落とし穴 |
|---|---|
| 「営業メールお断り」とフォームに書く | ボットは文章を読みません。人の営業にも、ほとんど効きません |
| 迷惑メール対策のプラグインを次々に入れる | プラグイン同士がぶつかってフォームが動かなくなったり、サイトが重くなったりします。入れたプラグインの更新が止まれば、それ自体が新しい弱点になります |
| 自動返信をやめる | 踏み台にはされなくなりますが、本物のお客さんに「届きました」が伝わらなくなります |
| 送ってきた相手の IP アドレスを1件ずつブロックする | ボットは次々に IP を変えるので、いたちごっこになります |
| フォームをやめて、メールアドレスだけ載せる | 今度はメールアドレスが集められて、迷惑メールが直接届くようになります |
| とにかく reCAPTCHA の判定を厳しくする | 本物のお客さんまで「ボット」と判定されて、問い合わせができなくなることがあります |
どれも「まったく意味がない」わけではありません。ただ、ひとつの対策だけで全部を止めようとすると、どこかに無理が出ます。
対策の考え方
迷惑メール対策は、ひとつの強い鍵ではなく、いくつかの関所を重ねる考え方が基本です。
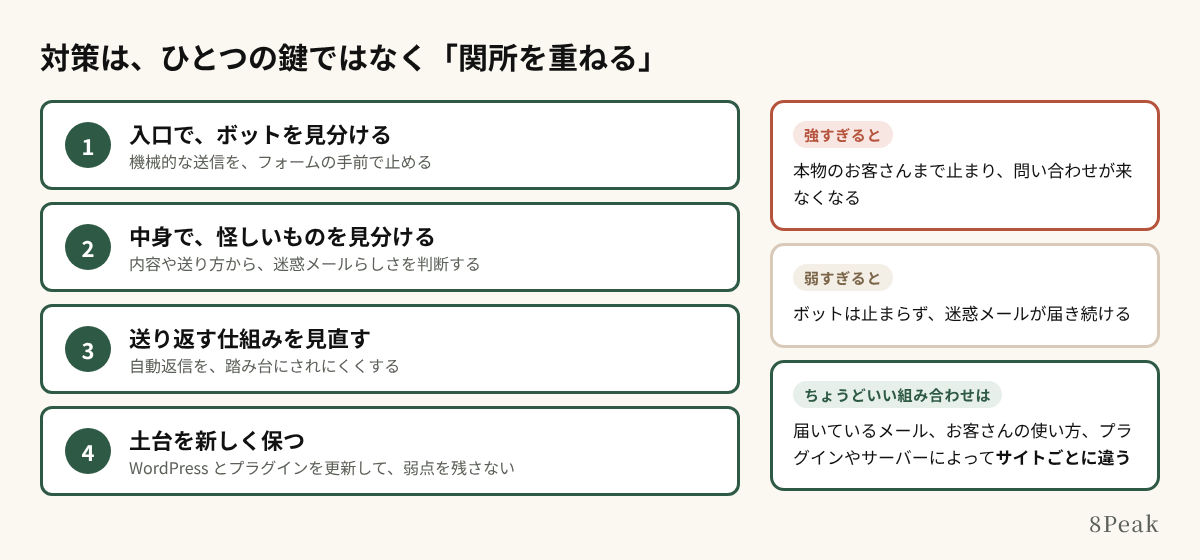
- 入口で、ボットを見分ける。 人には見えない仕掛けや、人間らしい操作かどうかの判定で、機械的な送信を手前で止める
- 中身で、怪しいものを見分ける。 送られてきた内容やその送り方から、迷惑メールらしいものを判断する
- 送り返す仕組みを見直す。 自動返信の内容や送り方を工夫して、踏み台にされにくくする
- 土台を新しく保つ。 WordPress やフォームのプラグインを更新して、弱点を残さない
このサイトのお問い合わせフォームにも、人には見えない仕掛けをいくつか組み合わせて、ボットからの送信を手前で止めるようにしています。本物のお客さんには何も変わらず、ボットだけが止まる、というのが理想です。
ただ、どの関所をどの強さで置くかは、サイトによって違います。届いている迷惑メールの種類、お客さんの使い方、自動返信が必要かどうか、使っているプラグインやサーバーによって、ちょうどいい組み合わせが変わるからです。強くしすぎると本物のお客さんが困り、弱すぎると止まりません。
独自の対策を取る前に、一度相談してみませんか?
フォームからの迷惑メールは、「うっとうしいけど実害はない」と思われがちです。でも実際には、あなたのメールの信用や、サイトの安全に関わることがあります。
プラグインを探して入れてみる前に、まずは届いているメールの中身を見て、何が起きているのかを確かめるのがおすすめです。「この迷惑メールは何を狙っているのか」「今のフォームの設定で踏み台にされていないか」が分かれば、必要な対策は意外と少なく済むこともあります。
届いている迷惑メールを何通か見せてもらえれば、何が起きているのか、どこから手をつけるとよいかをお伝えできます。「これって放っておいて大丈夫?」くらいの段階でも、気軽に聞いてください。
まとめ
- フォームに届く迷惑メールの多くは、人ではなくボットが自動で送っている。フォームがあるサイトは、規模に関係なく全部が対象
- 営業メールは「確実に読まれる無料の広告枠」として、フォームを使っている
- 自動返信を悪用されると、あなたのドメインから他人に迷惑メールが送られ、普段のメールまで届かなくなることがある
- reCAPTCHA は有効だが、それだけでは止まらない。対策は、いくつかの関所を重ねるのが基本
- 自己流の対策は逆効果になることもある。まずは何が起きているかを確かめてから
ほかの記事
 WordPress
2026.10.22
【いちばんやさしい解説】WordPressでサイトを持っている人へ。PHPの緊急脆弱性は、プラグインでは防げません。やることは3つだけです
セキュリティプラグインもメンテナンスモードも、今回のPHPの件は防げません。WordPressのサイトを持っている人が本当にやることを、図でやさしく解説します。
 セキュリティ
2026.10.21
PHPの緊急脆弱性「PHP2Shell」。自分のサイトは大丈夫? 今すぐ確認することと、当夜に実際にやった対応
ログイン不要でサーバーを乗っ取られる脆弱性2件。前半は「何が起きていて、サイトの持ち主は何をすればいいか」、後半はVPSとレンタルサーバーで実際に行った対応手順。